近年は従来のしきい値ベースでは検知が難しいアプリケーションレイヤー攻撃や絨毯爆撃攻撃が増加しています。そのため、攻撃者の振る舞いや脅威インテリジェンスを活用したAdaptive DDoS Protectionが注目されています。
NETSCOUTのAdaptive DDoSライセンスは、従来のフローベース検知では見つけづらかった攻撃や、絨毯爆撃攻撃など高度化するDDoS攻撃への対応を強化する拡張ライセンスです。本ブログではAdaptive DDoS for TMSおよびAdaptive DDoS for AEDについて当社で実際に検証した結果をご紹介します。
NETSCOUT社製品については以下ブログでもご紹介していますので、あわせてご覧ください。
DDoS攻撃を上流でシャットアウト!プロバイダによる効果的なDDoS対策
様々なDDoS攻撃模擬で製品の有用性をチェック!NETSCOUT DDoS対策機器 検証ラボご紹介
Adaptive DDoSは、DDoS攻撃の検知・緩和機能を強化する拡張ライセンスです。TMS向けとAED向けが提供されており、それぞれ製品の帯域に応じたライセンス体系となっています。
TMS版ではアプリケーションレイヤー攻撃検知、絨毯爆撃攻撃検知、マルウェアデバイス検知、アダプティブフィルターリストなど多数の機能を提供します。一方AED版ではAttack Analysisを中心に、Reflection/Amplification攻撃やFlood攻撃に対する自動分析と推奨緩和設定を提供します。
TMS版ではその名の通りデプロイメント内にTMSが必須、AED版ではAED自体に加えて別途AEDの一元管理ソリューションであるAEMが必須となります。
以下はそれぞれの代表的な機能一覧です。これら以外にも様々な機能が存在しています。
Adaptive DDoS for TMS
⦁ アプリケーションレイヤー攻撃検知
⦁ 重要コンテンツの保護
⦁ 新しい絨毯爆撃攻撃検知
⦁ DDoS検知しきい値設定アシスタント
⦁ 閾値によるマルウェアデバイスの検知
⦁ アウトバウンド攻撃検知・緩和
Adaptive DDoS for AED
⦁ Attack Analysis
⦁ Amplification系攻撃対応
⦁ IPv6対応
⦁ UDP/TCP Flood系攻撃対応
⦁ IP Flood系攻撃対応
Adaptive DDoS for TMSには、さまざまな機能が搭載されています。今回はその中から、特にお問い合わせをいただくことの多い「アプリケーションレイヤー攻撃検知」と「絨毯爆撃攻撃検知」について、当社で検証した結果をご紹介します。
アプリケーションレイヤー攻撃検知
この機能はNETSCOUT社の脅威インテリジェンス情報であるAIFで配信される既知の攻撃ソース情報を活用し、悪意のあるソースからの通信のみを対象とした検知しきい値を設定できます。
悪意のあるソース x 通信量という二軸で判定できるため、従来より少ない通信量でもDDoS攻撃を検知できます。従来フローベースの検知ではある程度のトラフィック流量がなければ検知が出来ませんでしたが、本機能では通信元の脅威情報も判断材料として活用できる点が特徴です。
では、実際の動作を見てみましょう。
1. 既知の攻撃ソース指定
2種類のソースを指定することができます。
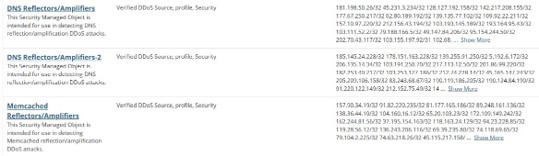
a. AIFで配信される既知の攻撃ソース
DNS Amp、Memcached Ampなど様々な攻撃のソースとして認識されているアドレスグループ
を指定
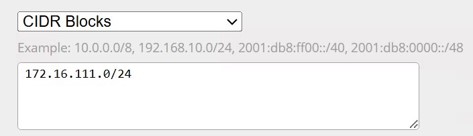
b. 任意のアドレス
外部の脅威インテリジェンスから取得した任意のアドレスを指定
2. DDoS検知のしきい値を設定
従来のDDoS検知しきい値とは別にアプリケーションレイヤー攻撃検知のしきい値を設定することが
できます。アプリケーションレイヤー攻撃検知は低容量トラフィックでも検知できることがメリット
のため、しきい値を低く設定することができます。
従来のしきい値 (Low 500pps / High 1Kpps)

アプリケーションレイヤー攻撃検知のしきい値 (Low 30pps / High 100pps)

3. 疑似攻撃トラフィックを印加
アプリケーションレイヤー攻撃検知側のしきい値のみ検知する流量でDNS Amplification攻撃
トラフィックを印加します。
4. DDoSを検知
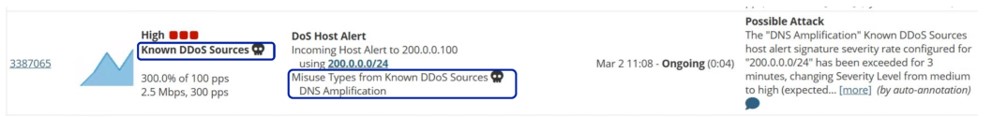
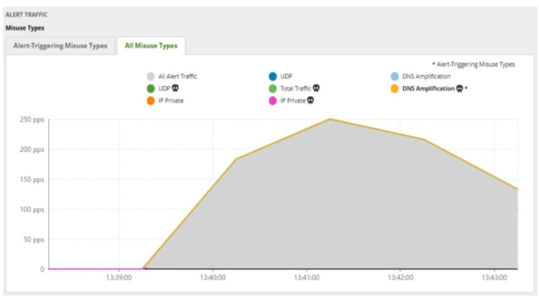
アプリケーションレイヤー攻撃検知として検知していることが確認できます。サンプル画面中の
「KnownDDoS Sources」「Misuse Types from Known DDoS Sources DNS Amplification」は、
アプリケーションレイヤー攻撃検知でDNS Amplification攻撃を検知したことを意味しています。
また、グラフでは検知したDNS Amplificationのトラフィック量などを示しています。
5. 検知したDDoS攻撃の緩和
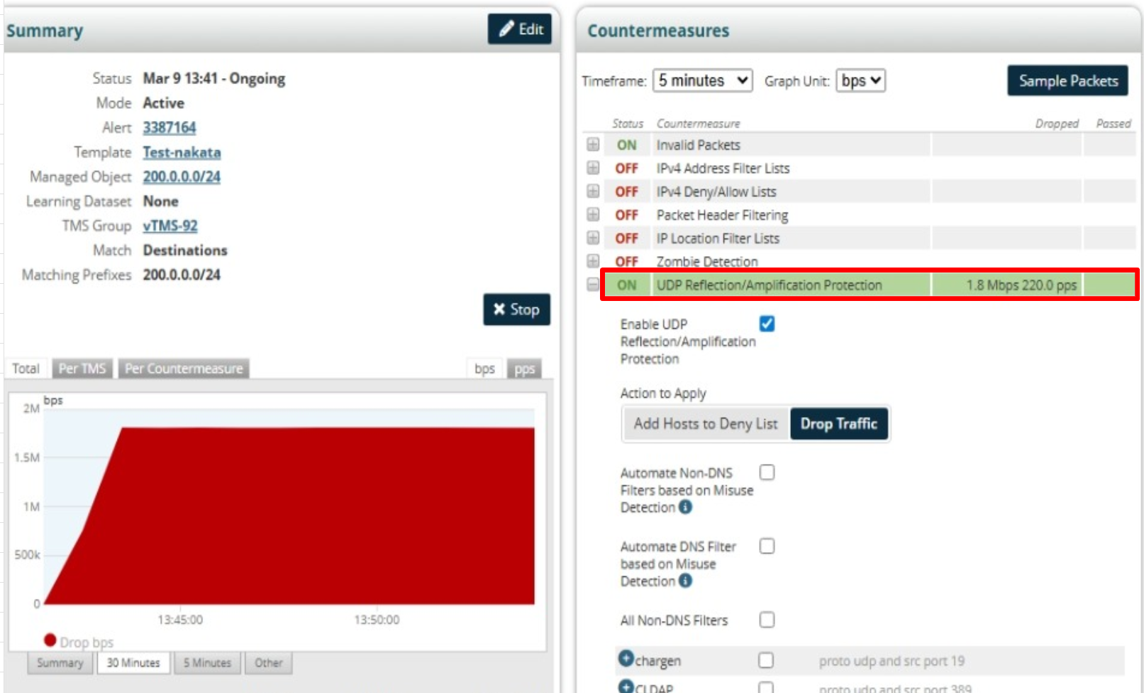
検知したDDoS攻撃はそのままTMSに引き込んで緩和することができます。
サンプル画面では、検知したDNS Amplification攻撃について、UDPのReflection/Amplification
攻撃を緩和するフィルタであるUDP Reflection/Amplification Protectionでドロップしていること
がわかります。
MO Misuseによる絨毯爆撃攻撃検知
MO Misuseは、保護対象グループ(Managed Object)全体に対してしきい値を設定する検知手法です。個々のホストではしきい値を超えなくても、保護対象全体では無視できないトラフィック量となる絨毯爆撃攻撃などの検知に活用できます。実際の動作を見てみましょう。
1. DDoS検知のしきい値を設定
従来のDDoS検知しきい値とは別にMO Misuseのしきい値を設定することができます。
従来のしきい値 (ホスト単位)

MO Misuseのしきい値 (サブネット単位)

2. 疑似攻撃トラフィックを印加
ホスト単位では従来のしきい値を超えず、かつ合計するとMO Misuseのしきい値を上回る流量で
memcached Amplification攻撃トラフィックを印加します。
3. DDoSを検知
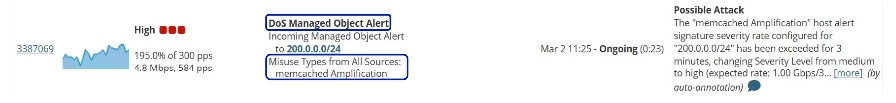
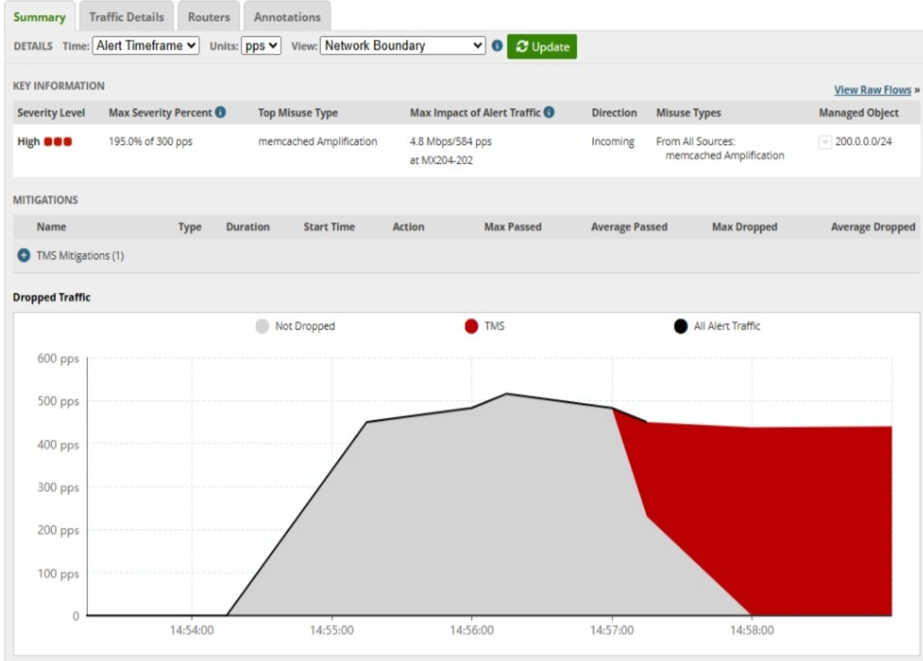
MO Misuseとして検知していることが確認できます。サンプル画面中の
「DoS Managed Object Alert」「Misuse Types from All Sources: memcached Amplification」
は、MO Misuse検知でmemcached Amplification攻撃を検知したことを意味しています。
4. 緩和のための設定
MO Misuseについては、検知対象がホスト単位ではなくプレフィックス単位であるためそのまま
引き込むと対象が大きくなってしまうため、標準設定では自動緩和はなされません。
これは設定で有効にすることができます。
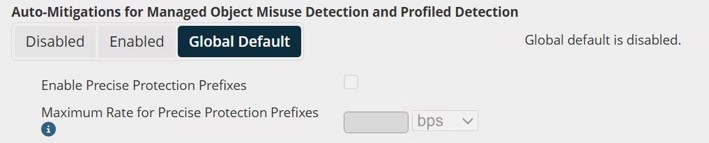
また、引き込むプレフィックスについては攻撃を受けているアドレスに絞り込むこともできます。
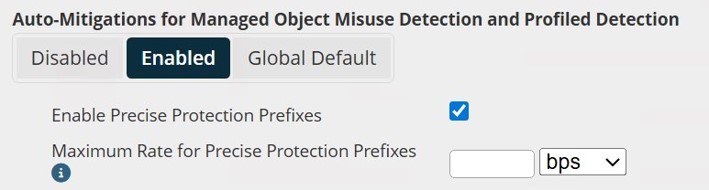
5. 検知したDDoS攻撃の緩和
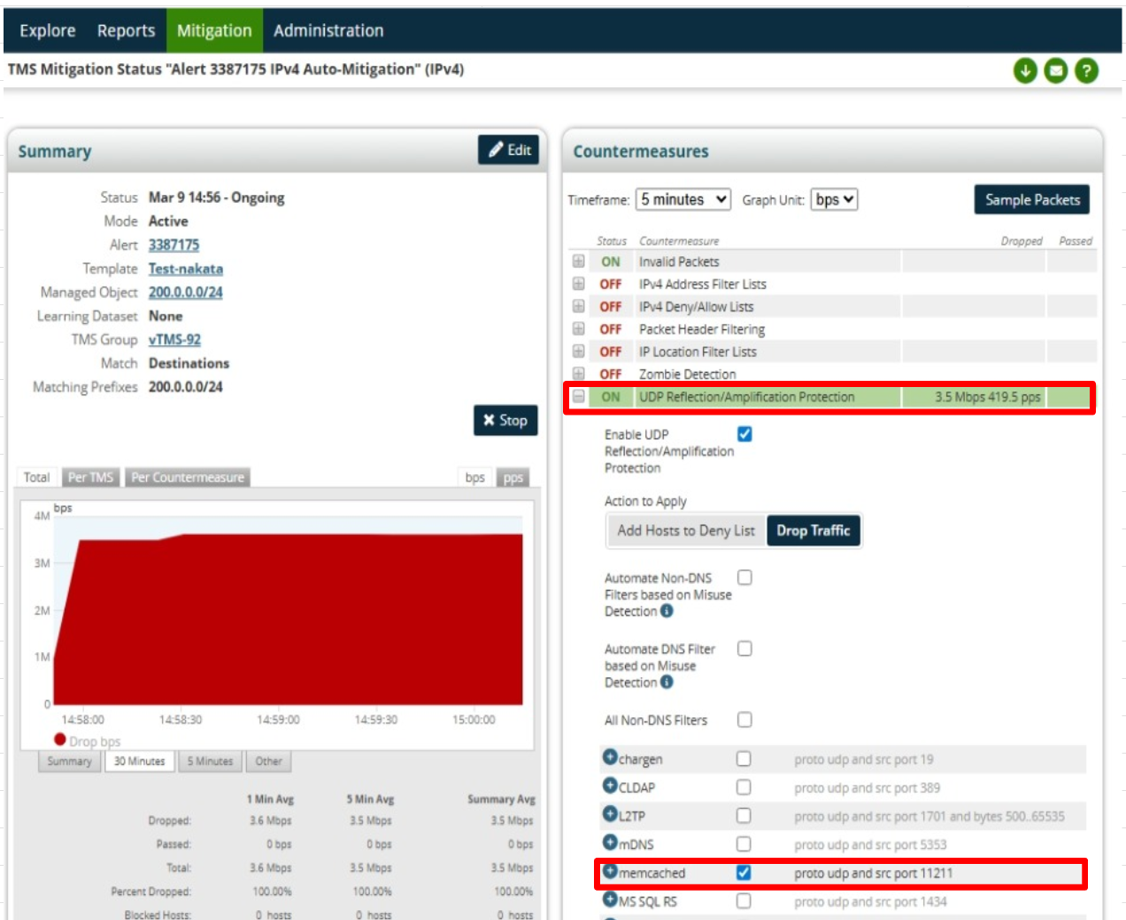
緩和設定を有効にすると、検知したDDoS攻撃をTMSに引き込んで緩和することができます。
サンプル画面では、検知したmemcached Amplification攻撃について、UDPの
Reflection/Amplification攻撃を緩和するフィルタである
UDP Reflection/Amplification Protectionでドロップしていることがわかります。
AED版のAdaptive DDoSには、Attack Analysis機能が含まれています。ここでは、疑似攻撃を発生させ、攻撃の検知から推奨設定の適用までの一連の動作を確認します。
Attack Analysis
Attack AnalysisはAEDを通過するIPv4/IPv6通信を自動分析し、攻撃を検知すると推奨緩和設定を提示・適用する機能です。
⦁ DNS Amplification
⦁ NTP Amplification
⦁ Memcached Amplification
⦁ SYN Flood
⦁ TCP Flood
⦁ UDP Flood
などの主要なReflection/Amplification攻撃やFlood系攻撃など、多数の攻撃パターンに対応しています。
こちらも実際の動作を見ていきましょう。
1. 疑似攻撃トラフィックを印加
検知できる種別の攻撃を印加します。
2. 検知した内容を一覧で確認
検知した内容は一覧で表示されます。
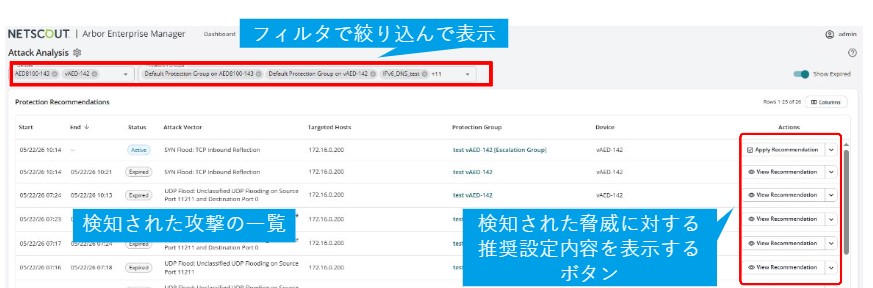
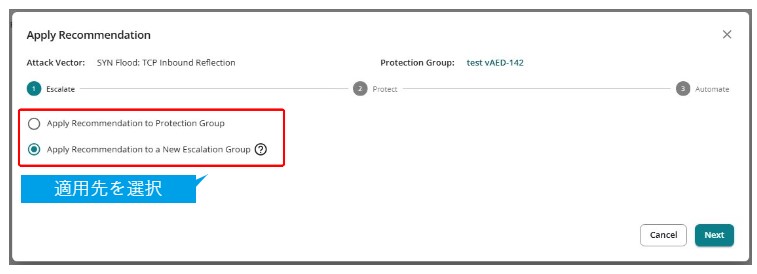
3. 推奨設定の適用先選択
View Recommendationボタンを押すと、推奨設定の適用ウィザードが表示されます。
既存のグループ設定にそのまま適用するか、新規エスカレーショングループとして今回の攻撃先
のみのグループを新たに作成して適用することもできます。
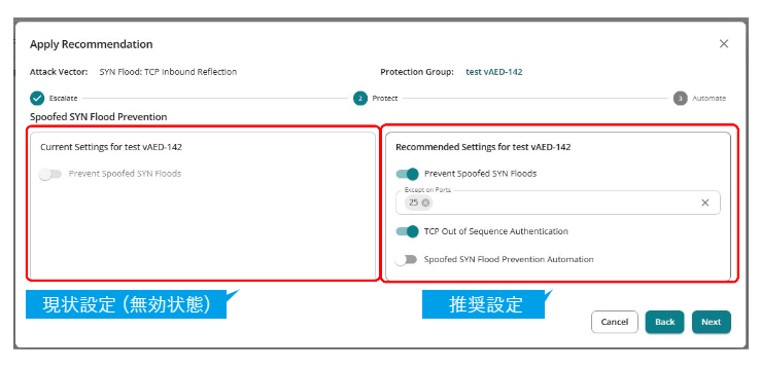
4. 現状設定との比較
比較表示することで何の設定がどう変わるかがわかりやすく例示されます。
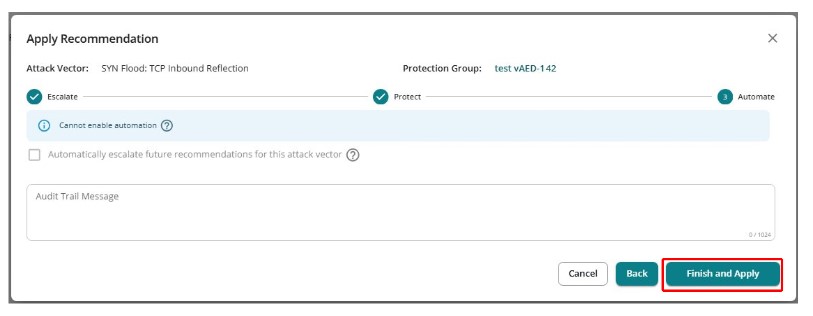
5. 推奨設定適用
Finish and Applyボタンで実際に設定が適用されます。今後同じ攻撃を検知した際に同様に自動的に
エスカレーショングループを作成する設定ができます。
ISPやキャリア、CATV業界における Adaptive DDoSライセンスの活用事例をご紹介します。
⦁ DNSやNTPなどインフラサーバ群保護のためAEM/AEDを導入。導入後すぐにDDoS攻撃が発生し、Attack Analysisを利用して迅速な対応を実施
⦁ アプリケーションレイヤー攻撃検知を活用して、NETSCOUTの脅威インテリジェンス情報に基づいた効果的な防御を実施
⦁ 絨毯爆撃攻撃の可視化に別製品である生フロー解析システムInsightを併せて活用
⦁ 小規模なソフトウェアTMS 100MbpsにAdaptive DDoS for TMSを追加。各種機能を評価検証し、将来的な本番導入に向けた事前検証環境として活用
Adaptive DDoSは、従来のしきい値ベースの検知だけでは捉えにくかったアプリケーションレイヤー攻撃や絨毯爆撃攻撃、さらには高度化するReflection/Amplification攻撃への対応を強化する有効なソリューションです。
今回の検証では、Adaptive DDoS for TMSによる脅威情報や保護対象全体を考慮した攻撃検知・緩和と、Adaptive DDoS for AEDによる攻撃の自動分析および推奨設定の提示を確認しました。これらの機能は、攻撃発生時の判断や対応を支援し、運用負荷の軽減につながることが期待できます。
DDoS攻撃は年々巧妙化し、その手法も多様化しています。一方で、防御側にはサービス継続性を維持しながら、限られたリソースで迅速な判断と対応が求められます。Adaptive DDoSは、そのような運用現場において「見えない攻撃を見つける」「適切な緩和へつなげる」という重要な役割を果たすソリューションであると感じました。
双日テックイノベーションでは、Sightline/TMS、AED/AEMを活用したDDoS対策の設計・構築・保守・検証支援を行っています。DDoS対策の高度化をご検討中のお客様や、既存環境の有効活用についてお悩みのお客様は、ぜひお気軽にご相談ください。より実践的で効果的なDDoS対策の実現をご支援いたします。
NETSCOUT DDoS対策ソリューション資料ダウンロード
坪島 英昭
セキュリティ分野のチーフITアーキテクトとして従事。
Linux/OSSをベースに置きつつ、最近は専らネットワークセキュリティ製品に関わるエンジニアとして活動している。


-
2026年7月1日 ものづくりワールド【東京】 2026 出展 登壇あり
- 2026年7月1日(水)~ 7月3日(金)10:00~17:00
- 東京ビッグサイト(西2ホール)
- ものづくりワールド【東京】製造業DX展 2026 出展 登壇あり
-
2026年3月26日 製造・倉庫DXの通信課題をROIで解く! ー Wi-Fi vs ローカル5G(Celona)実データと事例で徹底比較セミナー
- 2026/03/26(木) 13:00-14:00
- オンラインセミナー(ZOOM)
- 【03/26(木)13:00-14:00】製造・倉庫DXの通信課題をROIで解く! ー Wi-Fi vs ローカル5G(Celona)実データと事例で徹底比較セミナー
- 現場条件(ユースケース)をもとにCelonaとWi-FiのROIシミュレーション紹介 Wi-Fiを継続した場合 vs Celonaに切り替えた場合のコスト差・ROI比較を提示 DXを成功させるために通信の最適化は必須です。自社に合う無線は何か具体的に知りたい方、ご参加お待ちしてます。
- ローカル5Gプラットフォーム Celona(セロナ)
-
2025年11月5日 【11/05(水)13:00-14:00】製造・倉庫DXの通信課題をROIで解く!ー Wi-Fi vs ローカル5G(Celona)実データと事例で徹底比較セミナー
- 2025年11月05日(水)13:00-14:00
- Webセミナー
- 製造・倉庫DXの通信課題をROIで解く! ー Wi-Fi vs ローカル5G(Celona)実データと事例で徹底比較セミナー
-
2025年11月4日 COMNEXT 2025 ローカル5G「Celona」 出展 登壇あり
- 2025年7月30日(水)~ 8月1日(金)10:00~17:00
- 東京ビッグサイト(南展示棟)
- COMNEXT 2025 ローカル5G「Celona」 出展 登壇あり
- ローカル5GプラットフォームCelona(セロナ)
ProLabsは高品質かつ低価格のサードパーティ製光トランシーバーを提供いたします。業界標準規格品やベンダー互換品など豊富な製品ラインナップを揃えております。